Chapter 2
“চাইবাৰ অপৰাধ সংক্ৰান্তীয় যিকোনো বিষয়ত এটা প্ৰতিবেদন (২,০০০ শব্দৰ) লিখি ব্যৱহাৰিক পৰীক্ষা সম্পন্ন কৰিব পৰা যাব। (Practical can be conducted by writing a report (2,000 words) on any issue concerning cyber crime.)
১. ভূমিকা (Introduction) :
একবিংশ শতিকাত মানুহৰ জীৱনশৈলী আমূল পৰিৱৰ্তন ঘটিছে। তথ্য প্ৰযুক্তিৰ দ্ৰুত বিকাশ, ইণ্টাৰনেটৰ সুলভতা আৰু স্মাৰ্টফোনৰ ব্যাপক ব্যৱহাৰে মানৱ সভ্যতাক এক নতুন ডিজিটেল যুগত উপনীত কৰাইছে। বৰ্তমান শিক্ষাদান, বাণিজ্য, বেংকিং, যোগাযোগৰ পৰা আৰম্ভ কৰি শাসন প্ৰণালীলৈকে সকলো কাৰ্যসূচী ডিজিটেল মাধ্যমৰ ওপৰত নিৰ্ভৰশীল হৈ পৰিছে। এই ডিজিটেল বিপ্লৱে আমাৰ জীৱন যাত্ৰাক সহজ, দ্ৰুত আৰু সমানেই সুবিধাজনক কৰি তুলিছে।
যিদৰে মুদ্ৰা এটাৰ দুটা পিঠি থাকে, ঠিক তেনেদৰে ইণ্টাৰনেট আৰু প্ৰযুক্তিৰ অপাৰ সম্ভাৱনাৰ সমান্তৰালভাৱে ইয়াৰ অন্ধকাৰ দিশ এটাও আত্মপ্ৰকাশ কৰিছে। এই অন্ধকাৰ দিশটোৱেই হৈছে চাইবাৰ অপৰাধ (Cybercrime)। অনলাইন জগতত কম্পিউটাৰ, স্মাৰ্টফোন বা নেটৱৰ্কক মাধ্যম অথবা লক্ষ্য হিচাপে ব্যৱহাৰ কৰি যিবোৰ অসাধু, বেআইনী আৰু দুষ্কৃতিকাৰী কাৰ্য সম্পন্ন কৰা হয়, সেইবোৰকেই ব্যৱহাৰিক ভাষাত চাইবাৰ অপৰাধ বুলি কোৱা হয়।
ডিজিটেল স্থান বা চাইবাৰ স্পেচ (Cyberspace) ক্ৰমান্বয়ে অনিৰাপদ হৈ পৰাৰ মূল কাৰণ হ’ল অপৰাধীসকলৰ বাবে ইয়াৰ ভৌগোলিক সীমাৰ অনুপস্থিতি। পৃথিৱীৰ যিকোনো প্ৰান্তত বহি আন এক প্ৰান্তৰ ব্যক্তি, প্ৰতিষ্ঠান বা চৰকাৰী ব্যৱস্থাক আক্ৰমণ কৰিব পৰা সুবিধাই চাইবাৰ অপৰাধীসকলক অধিক সাহসী কৰি তুলিছে। সেয়েহে, আধুনিক যুগৰ নাগৰিকসকলৰ বাবে কেৱল ইণ্টাৰনেট ব্যৱহাৰ কৰিব জনাটোৱেই যথেষ্ট নহয়; বৰঞ্চ চাইবাৰ সুৰক্ষা (Cyber Safety) আৰু ইয়াৰ সচেতনতা অর্জন কৰাটো অত্যন্ত জৰুৰী হৈ পৰিছে। এই প্ৰকল্প প্ৰতিবেদনত চাইবাৰ অপৰাধৰ নানাধৰণৰ ৰূপ, ইয়াৰ কাৰণ, প্ৰভাৱ, ভাৰতীয় আইন ব্যৱস্থা, প্ৰতিৰোধৰ উপায় আৰু সচেতনতাৰ বিশদ বিশ্লেষণ কৰা হৈছে।
২. চাইবাৰ অপৰাধৰ প্ৰকাৰসমূহ (Types of Cybercrimes) :
চাইবাৰ অপৰাধৰ পৰিধি দিনক দিনে সম্প্ৰসাৰিত হৈছে। অপৰাধীসকলে ব্যৱহাৰ কৰা পদ্ধতিসমূহ ক্ৰমান্বয়ে জটিল আৰু প্ৰযুক্তিগতভাৱে উন্নত হৈ পৰিছে। তলত বৰ্তমান সময়ত সঘনে সংঘটিত হোৱা মুখ্য চাইবাৰ অপৰাধসমূহ বিশদভাৱে আলোচনা কৰা হ’ল:
২.১ ফিশ্বিং (Phishing) :
ফিশ্বিং হৈছে একপ্ৰকাৰৰ সামাজিক প্ৰৱঞ্চনা (Social Engineering) য’ত অপৰাধীয়ে কোনো বিশ্বাসযোগ্য প্ৰতিষ্ঠান (যেনে- বেংক, ই-কমাৰ্চ ৱেবছাইট, বা চৰকাৰী বিভাগ)ৰ ভুৱা পৰিচয় দি ব্যৱহাৰকাৰীক ভুৱা ইমেইল, বাৰ্তা বা ৱেবছাইটৰ লিংক প্ৰেৰণ কৰে। এই লিংকসমূহত ক্লিক কৰিলে ব্যৱহাৰকাৰীয়ে নিজৰ পাছৱৰ্ড, বেংক একাউণ্ট নম্বৰ, ক্রেডিট কাৰ্ডৰ সবিশেষ বা গোপন PIN সমূহ প্ৰৱিষ্ট কৰে আৰু অপৰাধীয়ে সেই তথ্যসমূহ চুৰি কৰি আৰ্থিক লোকচান সাধন কৰে।
২.২ হ্যাকিং (Hacking) :
কোনো ব্যক্তি বা প্ৰতিষ্ঠানৰ কম্পিউটাৰ চিষ্টেম, নেটৱৰ্ক বা ৱেবছাইটত অনোচ্ছিক বা বেআইনীভাৱে প্ৰৱেশ কৰা কাৰ্যকেই হ্যাকিং বোলা হয়। হ্যাকাৰসকলে ছফ্টৱেৰ বা ছিকিউৰিটি চিষ্টেমৰ ক্ৰুটি বা দুৰ্বলতাৰ সুযোগ লৈ গোপন তথ্য সংগ্ৰহ কৰে, তথ্য বিনষ্ট কৰে বা সমগ্ৰ ব্যৱস্থাটো নিজৰ নিয়ন্ত্ৰণলৈ নিয়ে।
২.৩ ৰেনছমৱেৰ (Ransomware) :
ৰেনছমৱেৰ হৈছে এক অত্যন্ত মাৰাত্মক ধৰণৰ অপকাৰী ছফ্টৱেৰ (Malware)। অপৰাধীয়ে কোনো কম্পিউটাৰ বা নেটৱৰ্কত এই ৰেনছমৱেৰ প্ৰৱেশ কৰোৱাই ব্যৱহাৰকাৰীৰ সমস্ত ফাইল আৰু তথ্য সংকেতিত (Encrypted) কৰি পেলায়, যাৰ ফলত ব্যৱহাৰকাৰীয়ে নিজৰ ফাইলসমূহ ব্যৱহাৰ কৰিব নোৱাৰা হয়। ইয়াৰ পিছত, ফাইলসমূহ পুনৰ মুকলি (Decrypt) কৰি দিয়াৰ পৰিৱৰ্তে অপৰাধীয়ে বৃহৎ পৰিমাণৰ ধন (মুক্তিপণ/Ransom) দাবি কৰে, যিটো প্ৰায়ে ক্ৰিপ্টোকাৰেন্সীৰ মাধ্যমেৰে বিচৰা হয়।
২.৪ চাইবাৰ বুলিং (Cyberbullying) :
সামাজিক মাধ্যম (যেনে- ফেচবুক, ইনষ্টাগ্ৰাম, এক্স/টুইটাৰ) বা মেছেজিং এপ্ ব্যৱহাৰ কৰি কোনো ব্যক্তি, বিশেষকৈ কিশোৰ-কিশোৰী বা ছাত্ৰ-ছাত্ৰীক মানসিকভাৱে নিৰ্যাতন চলোৱা, অপমান কৰা, ভাবুকি দিয়া বা তুচ্ছ-তাচ্ছিল্য কৰা কাৰ্যক চাইবাৰ বুলিং বোলা হয়। ই ভুক্তভোগীৰ মানসিক স্বাস্থ্যৰ গুৰুতৰ ক্ষতিসাধন কৰে।
২.৫ পৰিচয় চুৰি (Identity Theft) :
যেতিয়া এজন চাইবাৰ অপৰাধীয়ে কোনো এজন ব্যক্তিৰ ব্যক্তিগত তথ্য—যেনে নাম, ফটো, আধাৰ নম্বৰ, পান নম্বৰ, ইমেইল, বা সামাজিক মাধ্যমৰ একাউণ্টৰ সবিশেষ—অনুমতি অবিহনে সংগ্ৰহ কৰি সেই ব্যক্তিজনৰ ছদ্মবেশ ধাৰণ কৰে, তাক পৰিচয় চুৰি বোলা হয়। ইয়াৰ মাধ্যমেৰে অপৰাধীয়ে অন্য লোকক প্ৰৱঞ্চনা কৰে বা বেআইনী কাৰ্যকলাপ সংঘটিত কৰে।
২.৬ বিত্তীয় প্ৰৱঞ্চনা (Financial Fraud) :
ডিজটিেল পেমেন্ট, UPI, ডেবিট/ক্ৰেডিট কাৰ্ড আৰু ই-বেংকিং ব্যৱহাৰ বৃদ্ধি পোৱাৰ লগে লগে বিত্তীয় অপৰাধ ভয়ংকৰভাৱে বৃদ্ধি পাইছে। ভুৱা ফোন কল (Vishing), ভুৱা এছএমএছ (Smishing), বা ভুৱা UPI QR সংকেত ব্যৱহাৰ কৰি ব্যৱহাৰকাৰীৰ একাউণ্টৰ পৰা পোনপটীয়াভাৱে টকা চুৰি কৰা কাৰ্য ইয়াৰ অন্তৰ্গত।
২.৭ অনলাইন উৎপীড়ন আৰু চাইবাৰ ষ্টকিং (Online Harassment & Cyberstalking) :
ইণ্টাৰনেটত কোনো এজন ব্যক্তিক ধাৰাবাহিকভাৱে অনুসৰণ কৰা, তেওঁৰ গতিবিধিৰ ওপৰত চকু ৰখা, অসংগত মন্তব্য কৰা, অসৎ উদ্দেশ্যেৰে যোগাযোগ কৰিবলৈ চেষ্টা কৰা বা ব্যক্তিজনৰ ভুৱা ফটো সম্পাদনা (Deepfake/Editing) কৰি প্ৰচাৰ কৰা আদি কাৰ্য অনলাইন উৎপীড়নৰ ভিতৰত পৰে।
৩. চাইবাৰ অপৰাধ বৃদ্ধিৰ কাৰণ আৰু ইয়াৰ প্ৰভাৱ (Causes and Impact) :
৩.১ চাইবাৰ অপৰাধ বৃদ্ধিৰ মূল কাৰণসমূহ :
চাইবাৰ অপৰাধ দিনক দিনে অনিয়ন্ত্ৰিতভাৱে বৃদ্ধি পোৱাৰ কেইবাটাও গুৰুত্বপূৰ্ণ কাৰণ জড়িত হৈ আছে:
১. ডিজিটেল লিটাৰেচী বা সচেতনতাৰ অভাৱ: ইণ্টাৰনেট আৰু স্মাৰ্টফোন ব্যৱহাৰকাৰীৰ সংখ্যা দ্ৰুতভাৱে বৃদ্ধি পাইছে যদিও ইয়াৰ সুৰক্ষিত ব্যৱহাৰ সংক্ৰান্তীয় তথ্যৰ অভাৱ সৰহসংখ্যক লোকৰ মাজত দেখা যায়।
২. অপৰাধীৰ বেনামী অৱস্থান (Anonymity): ইণ্টাৰনেটত ডাৰ্কৱেব (Dark Web) আৰু ভিপিএন (VPN) ব্যৱহাৰ কৰি অপৰাধীসকলে নিজৰ আচল পৰিচয় গোপন ৰাখিব পাৰে, যাৰ ফলত তেওঁলোকক ধৰা পেলোৱাটো কঠিন হয়।
৩. দুৰ্বল সুৰক্ষা ব্যৱস্থা (Weak Security System): বহুতো ব্যক্তি তথা সৰু-বৰ প্ৰতিষ্ঠানে নিজৰ কম্পিউটাৰ আৰু নেটৱৰ্কত পুৰণি বা অনা-ডিজিটেল চফ্টৱেৰ আৰু দুৰ্বল পাছৱৰ্ড ব্যৱহাৰ কৰে, যিবোৰ হ্যাকাৰৰ বাবে সহজ লক্ষ্য হৈ পৰে।
৪. ভৌগোলিক জটিলতা: অপৰাধী এজন দেশৰ বাহিৰত থাকি আন এখন দেশৰ ব্যক্তিৰ ওপৰত আক্ৰমণ চলাব পাৰে, যাৰ ফলত আইনী প্ৰক্ৰিয়া অত্যন্ত জটিল হৈ পৰে।
৫. অধিক লাভ আৰু কম বিপদাশংকা: পৰম্পৰাগত অপৰাধৰ তুলনাত চাইবাৰ অপৰাধত ধৰা পৰাৰ আশংকা কম আৰু কম সময়তে অধিক ধন সংগ্ৰহ কৰাৰ সুযোগ থাকে।
৩.২ ব্যক্তি আৰু সমাজৰ ওপৰত পৰা কু-প্ৰভাৱ :
চাইবাৰ অপৰাধৰ প্ৰভাৱ কেৱল এজন ব্যক্তিৰ টকা-পইচা হেৰুওৱাতে সীমাবদ্ধ হৈ নাথাকে; ইয়াৰ সামাজিক আৰু মানসিক প্ৰভাৱ অত্যন্ত গভীৰ।
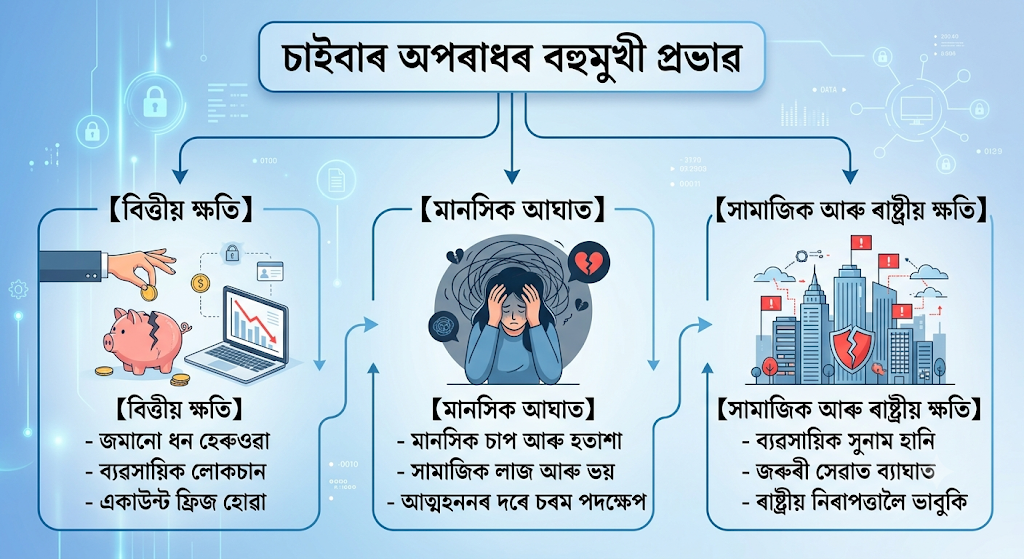
- বিত্তীয় ক্ষতি: ফিশ্বিং আৰু অনলাইন ফ্ৰডৰ ফলত বহু পৰিয়াল আৰু ব্যক্তিয়ে জীৱনৰ সমগ্ৰ সঞ্চিত ধন হেৰুৱাবলগীয়া হয়। ব্যৱসায়িক প্ৰতিষ্ঠানসমূহে কোটি কোটি টকাৰ লোকচান ভৰিব লগা হয়।
- মানসিক আঘাত: চাইবাৰ বুলিং, ব্লেকমেইলিং আৰু ছবি বিকৃতকৰণৰ ফলত ভুক্তভোগীসকলে তীব্ৰ মানসিক চাপ, হতাশা আৰু ভীতিগ্ৰস্ততাত ভোগে। বহু ক্ষেত্ৰত ভুক্তভোগীয়ে সামাজিক লাজৰ ভয়ত চৰম সিদ্ধান্ত (যেনে- আত্মহত্যা) লোৱাও দেখা যায়।
- গোপনীয়তা ভংগ: ব্যক্তিগত তথ্য, অন্তৰংগ ছবি বা কথা-বাৰ্তা ৰাজহুৱা হৈ পৰাৰ ফলত এজন ব্যক্তিৰ ব্যক্তিগত আৰু সামাজিক জীৱন বিপন্ন হৈ পৰে।
- ৰাষ্ট্ৰীয় আৰু সামাজিক নিৰাপত্তালৈ ভাবুকি: গুৰুত্বপূৰ্ণ চৰকৰী বিভাগ, প্ৰতিৰক্ষা ব্যৱস্থা, বিদ্যুৎ পৰিবহণ ব্যৱস্থা বা হাস্পতালৰ নেটৱৰ্কত চাইবাৰ আক্ৰমণ হ’লে সমগ্ৰ দেশখনৰ নিৰাপত্তা আৰু অৰ্থনীতি অচলাৱস্থাত পৰিব পাৰে।
৪. ভাৰতৰ চাইবাৰ আইন আৰু নিয়মাৱলী (Cyber Laws & Regulations in India) :
ভাৰতত চাইবাৰ অপৰাধ প্ৰতিৰোধ কৰা, ই-কমাৰ্চ আৰু ডিজিটেল লেনদেনক আইনী বৈধতা প্ৰদান কৰা আৰু চাইবাৰ স্পেচ সুৰক্ষিত কৰাৰ উদ্দেশ্যৰে তথ্য প্ৰযুক্তি আইন, ২০০০ (Information Technology Act, 2000) গ্ৰহণ কৰা হৈছিল। পৰৱৰ্তী সময়ত প্ৰযুক্তিৰ পৰিৱৰ্তনৰ লগত সংগতি ৰাখি ২০০৮ চনত এই আইনখনৰ ব্যাপক সংশোধন কৰা হয়।
৪.১ তথ্য প্ৰযুক্তি আইন, ২০০০ (IT Act, 2000) ৰ মুখ্য ধাৰাসমূহ :
ভাৰতীয় তথ্য প্ৰযুক্তি আইনত বিভিন্ন ধৰণৰ চাইবাৰ অপৰাধৰ বাবে শাস্তি আৰু জৰিমনাৰ ব্যৱস্থা কৰা হৈছে। ইয়াৰে উল্লেখযোগ্য ধাৰাসমূহ তলত উল্লেখ কৰা হ’ল:
| ধাৰা (Section) | অপৰাধৰ বিৱৰণ (Description of Crime) | শাস্তি আৰু জৰিমনা (Penalty & Punishment) |
| ধাৰা ৪৩ (Sec 43) | অনুমতি অবিহনে কম্পিউটাৰ চিষ্টেমত প্ৰৱেশ, ডাটা চুৰি বা ক্ষতিসাধন। | ভুক্তভোগীক উপযুক্ত ক্ষতিপূৰণ প্ৰদান। |
| ধাৰা ৬৬ (Sec 66) | কম্পিউটাৰ সম্পৰ্কীয় অপৰাধ আৰু হ্যাকিং (Hacking)। | ৩ বছৰ পৰ্যন্ত কাৰাদণ্ড বা ৫ লাখ টকা পৰ্যন্ত জৰিমনা, বা উভয়। |
| ধাৰা ৬৬বি (Sec 66B) | চুৰি কৰা কম্পিউটাৰ বা যোগাযোগ সঁজুলি অসৎ উদ্দেশ্যেৰে গ্ৰহণ কৰা। | ৩ বছৰ পৰ্যন্ত কাৰাদণ্ড বা ১ লাখ টকা জৰিমনা। |
| ধাৰা ৬৬চি (Sec 66C) | পৰিচয় চুৰি (Identity Theft), যেনে- আনৰ ডিজিটেল ছহী বা পাছৱৰ্ড ব্যৱহাৰ কৰা। | ৩ বছৰ পৰ্যন্ত কাৰাদণ্ড আৰু ১ লাখ টকা পৰ্যন্ত জৰিমনা। |
| ধাৰা ৬৬ডি (Sec 66D) | কম্পিউটাৰ সম্পদ ব্যৱহাৰ কৰি ছদ্মবেশেৰে প্ৰৱঞ্চনা (Cheating by Personation)। | ৩ বছৰ পৰ্যন্ত কাৰাদণ্ড আৰু ১ লাখ টকা পৰ্যন্ত জৰিমনা। |
| ধাৰা ৬৬ই (Sec 66E) | কোনো ব্যক্তিৰ গোপনীয়তা উলংঘন (Privacy Violation), যেনে- অনুমতি অবিহনে ব্যক্তিগত দৃশ্য কেপচাৰ/প্ৰচাৰ। | ৩ বছৰ পৰ্যন্ত কাৰাদণ্ড বা ২ লাখ টকা পৰ্যন্ত জৰিমনা। |
| ধাৰা ৬৬এফ (Sec 66F) | চাইবাৰ সন্ত্ৰাসবাদ (Cyber Terrorism) – ৰাষ্ট্ৰীয় নিৰাপত্তালৈ ভাবুকি কঢ়িয়ায় অনা চাইবাৰ আক্ৰমণ। | আজীৱন কাৰাদণ্ড। |
| ধাৰা ৬৭ (Sec 67) | ইলেক্ট্ৰনিক মাধ্যমত অশ্লীল সামগ্ৰী প্ৰকাশ বা প্ৰচাৰ কৰা। | প্ৰথম অপৰাধত ৩ বছৰ কাৰাদণ্ড, পৰৱৰ্তী অপৰাধত ৫ বছৰ কাৰাদণ্ড। |
উপৰোক্ত ধাৰাসমূহৰ উপৰিও, ভাৰতীয় ন্যায় সংহিতাত (BNS) প্ৰৱঞ্চনা, জালিয়াতী আৰু মহিলা নিৰ্যাতন সম্পৰ্কীয় আইনসমূহ চাইবাৰ অপৰাধৰ ক্ষেত্ৰতো প্ৰযোজ্য হয়।
৫. প্ৰতিৰোধ আৰু সুৰক্ষাৰ উপায় (Prevention & Security Measures) :
চাইবাৰ অপৰাধৰ পৰা ৰক্ষা পোৱাৰ শ্ৰেষ্ঠ উপায় হ’ল “প্ৰতিষেধকতকৈ প্ৰতিৰোধ উত্তম” (Prevention is better than cure)। আমি দৈনন্দিন ইণ্টাৰনেট ব্যৱহাৰৰ সময়ত কিছুমান গুৰুত্বপূৰ্ণ নিয়ম মানি চলিলে নিজকে এই অপৰাধসমূহৰ পৰা সুৰক্ষিত ৰাখিব পাৰোঁ।
৫.১ শক্তিশালী পাছৱৰ্ড ব্যৱহাৰ (Strong Password Policy) :
- পাছৱৰ্ডত সদায় ডাঙৰ আৰু সৰু ফন্টৰ আখৰ (Upper & Lowercase), সংখ্যা (Numbers) আৰু বিশেষ প্ৰতীক (Special Characters, e.g., @, #, $, %) ৰ মিশ্ৰণ ব্যৱহাৰ কৰিব লাগে।
- নিজৰ নাম, জন্মৰ তাৰিখ বা সহজ নম্বৰ (যেনে- 123456) পাছৱৰ্ড হিচাপে ৰখা উচিত নহয়।
- বিভিন্ন একাউন্টৰ বাবে সুকীয়া সুকীয়া পাছৱৰ্ড ব্যৱহাৰ কৰিব লাগে আৰু সময় মতে পাছৱৰ্ড সলনি কৰা প্ৰয়োজন।
৫.২ দ্বি-স্তৰীয় প্ৰমাণীকৰণ (Two-Factor Authentication – 2FA) :
- সামাজিক মাধ্যম, ইমেইল আৰু বেংকিং একাউণ্টসমূহত দ্বি-স্তৰীয় প্ৰমাণীকৰণ (2FA) সক্ৰিয় কৰি ৰাখিব লাগে।
- ইয়াৰ ফলত, পাছৱৰ্ড আন কাৰোবাৰ হাতলৈ গ’লেও, মবাইললৈ অহা এডিছিওনেল OTP (One Time Password) নোহোৱাকৈ কোনোবাই একাউণ্টত প্ৰৱেশ কৰিব নোৱাৰে।
৫.৩ সুৰক্ষিত ব্ৰাউজিং (Secure Browsing Habits) :
- কেৱল সুৰক্ষিত ৱেবছাইটহে ব্যৱহাৰ কৰিব লাগে (যিবোৰ ৱেবছাইটৰ থিকনাত https:// থাকে আৰু ছিকিউৰিটি লক চিনটো দেখা যায়)।
- সন্দেহজনক লিংক, অপৰিচিত ইমেইল বা অনলাইন বিজ্ঞাপনত কেতিয়াও ক্লিক কৰিব নালাগে।
- ৰাজহুৱা ৱাই-ফাই (Public Wi-Fi) ব্যৱহাৰ কৰি গোপনীয় লেনদেন বা বেংকিং কাৰ্য সম্পন্ন কৰাৰ পৰা বিৰত থকা উচিত।
৫.৪ ছফ্টৱেৰ আৰু এন্টিভাইৰাছ আপডেটিং (Software & Antivirus Updates) :
- কম্পিউটাৰ আৰু মবাইলৰ অপাৰেটিং চিষ্টেম (OS) আৰু এপসমূহ সদায় শেহতীয়াভাৱে আপডেট কৰি ৰাখিব লাগে।
- এটা প্ৰমাণিত আৰু আপডেটড এন্টিভাইৰাছ/এন্টি-মালৱেৰ ছফ্টৱেৰ ব্যৱহাৰ কৰা প্ৰয়োজন, যিয়ে মালৱেৰ আৰু ৰেনছমৱেৰ আক্ৰমণ প্ৰতিহত কৰিব পাৰে।
৫.৫ ডিজিটেল আৰু সামাজিক সচেতনতা (Digital Awareness) :
- সামাজিক মাধ্যমত ব্যক্তিগত তথ্য, বৰ্তমান অৱস্থান, যাত্ৰাৰ পৰিকল্পনা আদি অতিৰিক্তভাৱে শ্বেয়াৰ কৰাৰ পৰা বিৰত থাকক।
- অনা-প্ৰমাণিত উৎসব পৰা কোনো ছফ্টৱেৰ, গেম বা মেছেজিং এপ্ ডাউনল’ড নকৰিব।
৬. চাইবাৰ অপৰাধৰ অভিযোগ কেনেকৈ দাখিল কৰিব (How to Report Cybercrime in India) :
যদি এজন ব্যক্তি চাইবাৰ অপৰাধৰ চিকাৰ হয়, তেন্তে আতংকিত নহৈ ধীৰ-স্থিৰভাৱে সঠিক আইনী পদক্ষেপ গ্ৰহণ কৰা উচিত। ভাৰত চৰকাৰে চাইবাৰ অপৰাধৰ অভিযোগ দাখিলৰ বাবে কেইবাটাও সহজ আৰু ফলপ্ৰসূ মাধ্যম উপলব্ধ কৰিছে।
৬.১ ৰাষ্ট্ৰীয় চাইবাৰ অপৰাধ ৰিপ’ৰ্টিং পৰ্টেল (National Cyber Crime Reporting Portal)
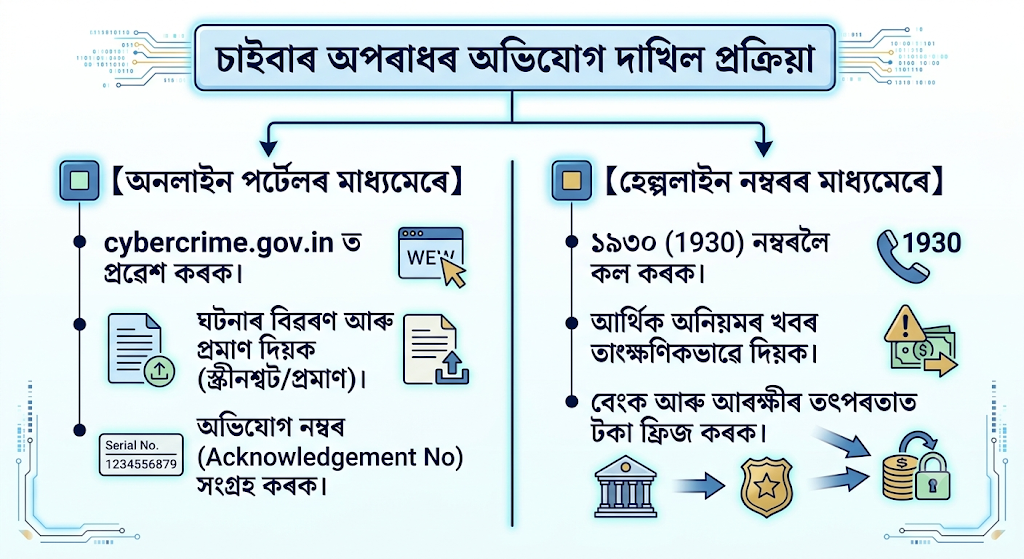
- ভাৰত চৰকাৰৰ গৃহ মন্ত্ৰালয়ে চাইবাৰ অপৰাধৰ বিৰুদ্ধে ব্যৱস্থা গ্ৰহণৰ বাবে cybercrime.gov.in নামৰ এক অনলাইন পৰ্টেল মুকলি কৰিছে।
- ইয়াত যিকোনো ভুক্তভোগী বা প্ৰত্যক্ষদৰ্শীয়ে নিজৰ ঘৰৰ পৰাই অভিযোগ দাখিল কৰিব পাৰে।
- এই পৰ্টেলত বিশেষকৈ মহিলা আৰু শিশুৰ বিৰুদ্ধে সংঘটিত চাইবাৰ অপৰাধৰ বাবে বেনামীভাৱে (Anonymously) অভিযোগ দাখিল কৰাৰো সুবিধা আছে।
৬.২ ৰাষ্ট্ৰীয় চাইবাৰ অপৰাধ হেল্পলাইন নম্বৰ (National Helpline Number: 1930)
- আৰ্থিক ফ্ৰড বা চাইবাৰ প্ৰৱঞ্চনাৰ চিকাৰ হ’লে তৎক্ষণাৎ ‘১৯৩০’ (1930) নম্বৰত ফোন কৰি অভিযোগ পঞ্জীয়ন কৰিব লাগে (পূৰ্বে এই নম্বৰটো ১৫৫২৬০ আছিল)।
- যদি কোনো ব্যক্তিয়ে টকা অপহৰণ হোৱাৰ ২৪ ঘণ্টাৰ ভিতৰত (যাক Golden Hours বুলি কোৱা হয়) এই হেল্পলাইনত ফোন কৰে, তেন্তে আৰক্ষী আৰু বেংকিং নেটৱৰ্কৰ সহায়ত অপৰাধীৰ একাউন্টলৈ টকা স্থানান্তৰ হোৱাত বাধা দি ধন ঘূৰাই অনাৰ সম্ভাৱনা বৃদ্ধি পায়।
৬.৩ স্থানীয় চাইবাৰ আৰক্ষী থানা (Local Cyber Police Station)
- ভুক্তভোগীয়ে পোনপটীয়াভাৱে নিজৰ জিলাৰ চাইবাৰ আৰক্ষী থানা (Cyber Police Station) বা ওচৰৰ সাধাৰণ আৰক্ষী থানাত লিখিত লিখিত অভিযোগ দাখিল কৰিব পাৰে।
- অভিযোগ দাখিলৰ সময়ত লেনদেনৰ ৰিচিভ, ফোন নম্বৰ, ইমেইলৰ কপি, স্ক্ৰীনশ্বট ইত্যাদি প্ৰমাণ হিচাপে সংলগ্ন কৰা অপৰিহাৰ্য।
৭. ব্যৱহাৰিক উদাহৰণ আৰু কেছ ষ্টাদী (Case Studies / Practical Examples)
চাইবাৰ অপৰাধৰ পৰিস্থিতি আৰু পদ্ধতি প্ৰাঞ্জলভাৱে বুজিবলৈ তলত ৩ টা বাস্তৱসন্মত ব্যৱহাৰিক উদাহৰণ আগবঢ়োৱা হ’ল:
Case Study ১: ভুৱা বেংক KYC আপডেট আৰু আৰ্থিক ফ্ৰড
- ঘটনাক্ৰম: গুৱাহাটীৰ নিবাসী এজন অৱসৰপ্ৰাপ্ত কৰ্মচাৰী দেৱেন বৰুৱাৰ মবাইললৈ এটা এছএমএছ আহে, য’ত লিখা আছিল— “আপোনাৰ SBI একাউণ্টৰ KYC এক্সপায়াৰ হৈছে। ১২ ঘণ্টাৰ ভিতৰত তলৰ লিংকত ক্লিক কৰি আপডেট নকৰিলে একাউন্ট বন্ধ হ’ব।”
- প্ৰৱঞ্চনাৰ পদ্ধতি: শ্ৰী বৰুৱাই আতংকিত হৈ মেছেজত থকা লিংকটোত ক্লিক কৰে। লিংকটোৱে তেওঁক ঠিক SBI ৰ দৰে দেখিবলৈ এখন ভুৱা ৱেবছাইটলৈ লৈ যায়। তাত তেওঁ নিজৰ ইউজাৰ আইডি, পাছৱৰ্ড আৰু মবাইললৈ অহা OTP টো প্ৰৱিষ্ট কৰে। কেইটামান মিনিটৰ ভিতৰত তেওঁৰ একাউন্টৰ পৰা ১,৫০,০০০ টকা কৰ্তন হয়।
- বিশ্লেষণ আৰু শিক্ষা: বেংকে কেতিয়াও মেছেজ বা লিংকৰ মাধ্যমেৰে গোপনীয় তথ্য নিবিচাৰে। এনেধৰণৰ ভুৱা মেছেজ আৰু লিংকসমূহ ফিশ্বিং আক্ৰমণৰ অন্তৰ্গত।
Case Study ২: সামাজিক মাধ্যমত পৰিচয় চুৰি আৰু ধন দাবী
- ঘটনাক্ৰম: কলেজৰ ছাত্ৰী ৰিয়াৰ ফেচবুক একাউন্টৰ ফটো আৰু নাম ব্যৱহাৰ কৰি এজন অচিনাক্ত ব্যক্তিয়ে আন এটা ভুৱা প্ৰফাইল (Duplicate Account) খুলিলে।
- প্ৰৱঞ্চনাৰ পদ্ধতি: অপৰাধীজনে ৰিয়াৰ ফেচবুক ফ্ৰেণ্ড লিষ্টত থকা সকলো বন্ধু-বান্ধৱীলৈ মেছেজ পঠিয়াই জৰুৰী চিকিৎসাৰ দোহাই দি অনলাইন পেমেন্টৰ মাধ্যমেৰে টকা খুজিবলৈ ধৰিলে।
- বিশ্লেষণ আৰু শিক্ষা: সামাজিক মাধ্যমত নিজৰ প্ৰফাইল সুৰক্ষিত (Lock) কৰি ৰখা প্ৰয়োজন, যাতে অপৰিচিত ব্যক্তিয়ে ফটো বা তথ্য চুৰি কৰিব নোৱাৰে। এনে ঘটনা সংঘটিত হ’লে লগে লগে ফেচবুকত ৰিপ’ৰ্ট কৰিব লাগে আৰু বন্ধুবৰ্গক অৱগত কৰিব লাগে।
Case Study ৩: ইনভেষ্টমেন্ট ফ্ৰড আৰু ৱাটছএপ্ টাস্ক স্ক্যাম
- ঘটনাক্ৰম: যুৱক অনিৰ্বাণক এটা অচিনাক্ত ৱাটছএপ্ গ্ৰুপত যোগ কৰা হয়, য’ত ইউটিউব ভিডিঅ’ লাইক কৰি দৈনিক ৫,০০০ টকা উপাৰ্জন কৰাৰ সপোন দেখুওৱা হৈছিল।
- প্ৰৱঞ্চনাৰ পদ্ধতি: প্ৰথম দুদিন অনিৰ্বাণক সৰু সৰু কামৰ বিনিময়ত ৫০০ টকা দি বিশ্বাস অৰ্জন কৰা হয়। ইয়াৰ পিছত তেওঁক এটা “VIP ইনভেষ্টমেন্ট স্কিম”ত ৫০,০০০ টকা জমা কৰিবলৈ কোৱা হয়, য’ত ডাবল ৰিটাৰ্ণৰ প্ৰতিশ্ৰুতি দিয়া হৈছিল। টকা জমা দিয়াৰ লগে লগে অনিৰ্বাণক গ্ৰুপৰ পৰা ব্লক কৰি দিয়া হয়।
- বিশ্লেষণ আৰু শিক্ষা: ইণ্টাৰনেটত কোনো কষ্ট নকৰাকৈ ক্ষিপ্ৰভাৱে ধন ঘটাৰ অফাৰসমূহ প্ৰায়ে ভুৱা আৰু ট্ৰেপ হ’ব পাৰে।
৮. সামৰণি (Conclusion)
ডিজিটেল প্ৰযুক্তি আমাৰ জীৱনৰ এক অবিচ্ছদ্য অংগ হৈ পৰিছে। ইয়াক সম্পূৰ্ণৰূপে বৰ্জন কৰাটো বৰ্তমান যুগৰ বাবে অসম্ভৱ। কিন্তু এই প্ৰযুক্তিৰ ব্যৱহাৰিক সুবিধাসমূহ উপভোগ কৰাৰ সমান্তৰালভাৱে ইয়াৰ সম্ভাব্য বিপদসমূহৰ প্ৰতি সজাগ আৰু সতৰ্ক থকাটো প্ৰত্যেকজন নাগৰিকৰ পৰম কৰ্তব্য। চাইবাৰ অপৰাধ কেৱল চৰকাৰ বা আৰক্ষীৰ আইন প্ৰয়োগৰ মাধ্যমেৰে সম্পূৰ্ণভাৱে নিৰ্মূল কৰা সম্ভৱ নহয়। ইয়াৰ বাবে প্ৰয়োজন ব্যক্তিগত সচেতনতা, সুৰক্ষিত ইণ্টাৰনেট অভ্যাস আৰু সময়োচিত পদক্ষেপ। এজন দায়বদ্ধ ডিজিটেল নাগৰিক (Digital Citizen) হিচাপে আমি নিজেই চাইবাৰ সুৰক্ষাৰ নিয়মসমূহ মানি চলাৰ লগতে আমাৰ পৰিয়াল, বন্ধু-বান্ধৱী আৰু সমাজৰ অন্যান্য লোকসকলকো এই বিষয়ে সজাগ কৰি তোলা উচিত।
ভৱিষ্যতে কৃটিম বুদ্ধিমত্তা (AI) আৰু অন্যান্য উন্নত প্ৰযুক্তিৰ সম্প্ৰসাৰণৰ লগে লগে চাইবাৰ অপৰাধৰ ৰূপ আৰু অধিক জটিল হৈ পৰাৰ সম্ভাৱনা আছে। সেয়েহে, সঠিক শিক্ষা, প্ৰযুক্তিগত সুৰক্ষা ব্যৱস্থা আৰু কঠিন আইনী ব্যৱস্থাৰ সঠিক সমন্বয় ঘটাই আমি এক সুৰক্ষিত, স্বচ্ছ আৰু বিশ্বাসযোগ্য ডিজিটেল ভাৰত নিৰ্মাণৰ দিশত আৰু এখোজ আগবাঢ়ি যাব লাগিব।
*****
এই Post টো Update কৰাত সহায় কৰিব বিচাৰে নেকি?
ইয়াত কিবা ভুল, অসম্পূৰ্ণ তথ্য বা নতুন তথ্য থাকিলে আপুনি এটা উন্নত version প্ৰস্তুত কৰিব পাৰে। Live Post তৎক্ষণাৎ সলনি নহ'ব।
Update This Post